Gameplay Review: 皮肤抽奖
2026年10月22日,一场由PHP漏洞引发的全球网站宕机潮席卷互联网。据The Guardian报道,这种支撑着全球约70%网站的开源编程语言曝出严重安全缺陷,黑客可借此控制服务器的文件系统与数据库,迫使各国政府和企业紧急下线系统修补。
颜值巅峰PHP三十年:从个人工具到全球互联网基石
PHP诞生于1994年,已有超过30年的历史,是目前互联网上使用最广泛的开源脚本语言之一。据The Guardian统计,全球约70%的网站依赖PHP运行,其生态覆盖了从内容管理系统到在线出版工具的各个层面——WordPress、Wikipedia、Facebook等全球知名平台均为典型代表。许多国家的政府网站也构建在PHP之上:以澳大利亚为例,共有391个政府网站采用基于Drupal的GovCMS平台,而Drupal同样是本次受漏洞波及的PHP核心应用之一。这意味着PHP的安全性直接影响着从新闻门户到政务系统、从电商前台到银行后台的每一个数字角落。
整容传闻PHP2Shell漏洞解剖:内存管理缺陷如何通向服务器核心
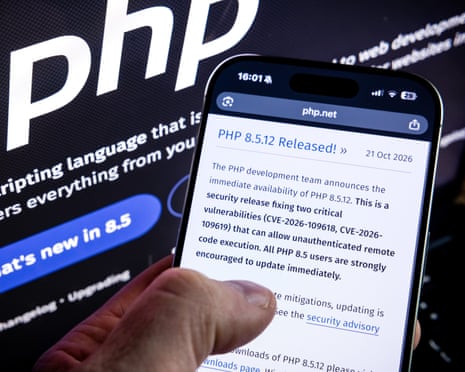
本次曝光的两个漏洞被安全厂商Hadrian命名为“PHP2Shell”利用链,编号为CVE-2026-109618与CVE-2026-109619。The PHP Foundation——负责维护PHP代码的非营利组织——在声明中指出,问题“位于PHP中几乎每个请求都会触及的部分:内存管理和错误处理”。漏洞通过破坏网站内存来注入恶意请求,进而发动攻击。美国国家安全局(NSA)警告称,该漏洞可“为攻击者直接打开通往服务器文件系统或数据库的大门”。由于几乎所有PHP请求都会经过这些组件,攻击者无需高级权限,仅构造特殊HTTP请求即可触发内存破坏,攻击面因此被无限放大。
医美翻车AI安全竞赛:漏洞发现从数月压缩到数天
这次漏洞的发现过程折射出AI对网络安全格局的深刻改变。The PHP Foundation表示,其与Anthropic的前沿模型合作扫描了代码库,同时PHP也被纳入OpenAI的“Patch the Planet”项目。后者与独立研究员Ryan A在8月中旬几乎同时发现了漏洞。过去,人工排查此类缺陷可能需要数月甚至数年时间;AI的介入将这一周期大幅压缩。但硬币的另一面是:攻击者同样能利用AI快速定位和利用新曝出的漏洞——这正是安全专家们担忧的“AI攻防竞赛”。漏洞发现速度的提升,意味着从披露到被大规模利用的“窗口期”正在急剧缩短。
身材管理事件时间线:从秘密修复到全球网站宕机
以下是本次PHP漏洞从发现到公开披露的关键时间节点:
年度盘点| 时间点(2026年) | 事件 | 影响范围 |
|---|
| --- | --- | --- |
|---|
| 8月中旬 | 研究员Ryan A与OpenAI“Patch the Planet”项目各自发现漏洞 | 全球约70%网站暴露于风险 |
|---|
| 10月18日前后 | Amazon Threat Intelligence识别到针对蜜罐的利用尝试 | 疑似威胁行为者提前获取漏洞信息 |
|---|
| 10月20日 | 漏洞细节开始在论坛与社交媒体流传 | 披露禁令实际已破裂 |
|---|
| 10月21日 | 澳大利亚等多国政府网站紧急下线修补 | 391个GovCMS网站在列 |
|---|
| 10月22日 | PHP基金会提前正式公开漏洞细节 | 全球掀起补丁安装潮 |
|---|
按原计划,漏洞细节应在10月22日解禁,以便各机构在保密期内完成修补。但The PHP Foundation发现,漏洞信息已于当地时间10月20日在论坛和社交媒体上流传,因此决定提前披露。这意味着从10月18日开始,攻击者可能就已利用这一漏洞,而大多数网站管理员直到10月22日才第一次听说PHP2Shell——四天窗口期在AI辅助攻击的时代,足以造成实质性破坏。
PHP漏洞补丁发布后:为什么未下线的网站风险更高?
目前官方已针对PHP漏洞发布补丁。过去一天内部分网站短暂宕机,正是管理员在紧急修补,多数网站在数小时内恢复上线。安全厂商一致建议立即安装补丁;若无法在短期内修复,则应先将系统下线。Hadrian表示:“让服务停机几个小时的成本,远低于一台被攻破的服务器。”Sophos威胁情报副总裁Don Smith警告:“眼前最紧迫的挑战不是简单安装补丁,而是找到并管理每一个运行PHP的实例。”澳大利亚国立大学信息系统学教授Sigi Goode则提醒:“更令人担忧的是那些今天没有下线的网站。用户应对这些网站保持警惕,因为它们显然处于攻击者的瞄准范围内。”这意味着网站安全团队从接到通知的那一刻起,就必须在“停机补丁”与“带毒运行”之间作出选择。
披露禁令疑云:谁在正式公开前泄露了零日漏洞?
这一零日漏洞是否在披露前被蓄意泄露,目前仍无定论。The PHP Foundation表示,部分安全公司在漏洞泄露后提前打破了披露禁令。Amazon Threat Intelligence则在博客中透露,其在公开披露前四天就已识别到一次针对蜜罐系统的PHP2Shell利用尝试。“虽然漏洞仍处于保密期,但一次来自匿名IP地址的蜜罐探测行为表明,这可能是威胁行为者所为;目前尚不清楚该行为者如何在披露前获取了漏洞利用信息。”在禁令解除当天、正式披露前,Amazon还发现了多个概念验证(proof of concept)利用程序——它们不具破坏性,仅证明漏洞存在,好比测试门锁是否损坏。
攻防失衡:13名工程师维护着全球互联网基石
AI正在让漏洞发现变得空前容易,但也让攻防双方站在了同一起跑线上。除了最前沿的少数模型外,AI工具几乎人人可得,这催生了系统防护者与黑客之间的“竞速”。Don Smith警告:“威胁行为者行动迅速,尤其在AI辅助下,未来数小时至数天内PHP可能成为他们的优先攻击目标。各组织必须密切监控PHP和Web服务器进程,留意异常操作、命令执行或其他攻击者已入侵的迹象。”The PHP Foundation仅由13名全职和兼职工程师组成,依靠财务捐赠维持运营——与投入AI研发的数十亿美元形成鲜明对比。正如XKCD漫画家Randall Munroe的预言:现代数字基础设施,正悬于少数人维护的项目之上。
Q1:我的网站使用PHP,现在应该怎么做?
A1:立即确认是否运行受影响的PHP版本,并尽快应用官方补丁。如果无法在短期内完成修补,安全厂商建议直接下线系统,因为“停机数小时的成本远低于一台被攻破的服务器”。同时应检查服务器日志,确认是否存在异常请求或命令执行痕迹。
Q2:这次PHP零日漏洞对普通网民有什么影响?
A2:相当直接。当你访问的网站尚未修补漏洞时,该网站可能沦为攻击者的跳板,你的账户数据、浏览记录乃至支付信息都存在被窃取的风险。安全专家Sigi Goode建议,对“今天没有下线”的网站保持警惕——它们可能仍未处理风险。
PHP漏洞事件再次敲响开源基础设施安全的警钟。当AI将漏洞发现推向毫秒级竞赛时,靠13名工程师维护的PHP生态能否守住全球70%网站的安全底线?这已是整个互联网共同面对的治理挑战。


