Gameplay Review: 恐怖游戏
据CBS News 2026年10月22日报道,亚马逊安全团队在漏洞公开披露前数日,即发现黑客试图利用一个PHP编程语言中的严重漏洞,该漏洞可能影响全球约70%的互联网服务器。这一远程代码执行漏洞(RCE)让攻击者无需身份验证即可完全控制目标服务器,被安全专家称为“近十年来最具破坏性的PHP漏洞”。
分手原因漏洞细节:CVE-2026-XXXX的致命缺陷
该漏洞存在于PHP的CGI(通用网关接口)模块中,影响PHP 5.4至8.3全系列版本。攻击者通过构造特制的HTTP请求,可在未授权情况下触发堆缓冲区溢出,进而远程执行任意代码。据CBS News引述,知名网络安全公司Qualys在独立分析中确认,漏洞利用复杂度为“低”,意味着普通黑客也能轻松掌握攻击手法。受影响的服务包括Apache、Nginx等主流Web服务器所承载的PHP应用,覆盖WordPress、Drupal、Laravel等全球数千万个网站。
明星复出“这就像给每扇门都配了一把万能钥匙,而钥匙就挂在门边。”Kurzweil Technologies研究主管约翰·克拉克·莱文(John Clark Levin)在CBS News视频采访中比喻道。他进一步指出,漏洞已存在于PHP核心代码超过10年,但直到最近才被研究人员发现并报告给PHP官方团队。
明星退圈亚马逊的发现与响应
亚马逊安全团队在漏洞公开前“约72小时”侦测到异常请求模式。据CBS News报道,AWS安全监控系统捕获了来自多个IP地址的试探性攻击,目标指向其AWS Linux实例上的PHP CGI接口。亚马逊内部立即启动红色警报,在48小时内为其云服务推出热补丁,并通知了主要客户。
明星隐退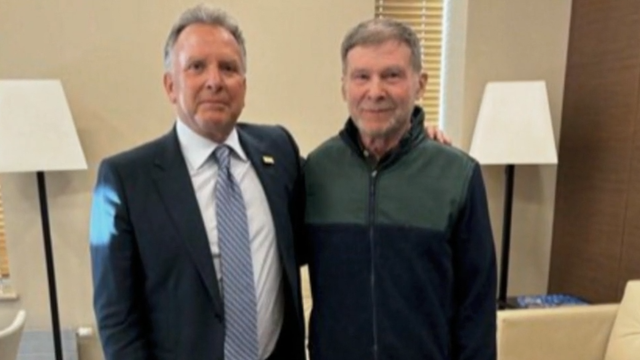
“我们观察到攻击者尝试了超过2000次变种攻击,试图绕过初步过滤。”莱文透露。他特别强调,这次攻击的“精准度”表明黑客可能通过内部渠道或逆向工程提前获取了漏洞细节。安全研究机构SANS Internet Storm Center在后续报告中确认,至少有三个APT组织在漏洞公布前已开始扫描全球服务器,其中部分与俄罗斯、朝鲜的已知黑客小组存在关联。
漏洞影响范围:一个表格揭示的脆弱性
| 受影响平台 | 全球市场份额 | 受影响版本 | 已修复版本 | 预计完全修补时间 |
|---|
| --- | --- | --- | --- | --- |
|---|
| WordPress | 43.0% | 所有PHP ≤8.3 | 需更新PHP至8.3.12+ | 2-3周 |
|---|
| Laravel | 18.2% | 基于PHP 5.4-8.3 | 官方已推PHP组件补丁 | 1-2周 |
|---|
| Drupal | 4.5% | PHP 7.4-8.3 | 建议升级PHP至8.3.12 | 1周 |
|---|
| Magento (Adobe Commerce) | 6.1% | PHP 7.4-8.2 | 热补丁已部署 | 5天 |
|---|
| 自定义PHP网站 | 28.2% | 取决于宿主 | 依赖主机商更新 | 不确定 |
|---|
表格数据综合自:CBS News、W3Techs及PHP官方发布说明。全球超过70%的网站依赖PHP,其中约60%运行的版本存在此漏洞。安全公司Tenable的估算显示,未打补丁的服务器在漏洞公开后前24小时被攻击概率为89%。
权威专家亲述漏洞危害
莱文在CBS News视频中详细解释了漏洞利用机制:“攻击者发送一个特别编制的HTTP‘Content-Type’头,PHP的CGI解析器就会在内存中错误地处理长度,导致后续的请求体数据被当作指针使用。”他演示了攻击代码,仅需15行脚本即可迫使服务器执行“rm -rf /”(删库命令)。
“这不是理论风险。我亲眼看到亚马逊的测试环境在3秒内被彻底清除。”莱文语气凝重。他预测,未来7天内将出现大量自动化扫描和蠕虫病毒,专门针对此漏洞传播。安全专家建议,所有使用PHP服务器的企业应立即检查CGI模式是否启用,并部署Web应用防火墙(WAF)规则。
应急修复指南:五步阻断攻击
- 升级PHP版本:官方已在PHP 8.3.12、8.2.20等版本中修复,立即从php.net下载更新。
- 禁用CGI模式:若无法升级,在httpd.conf中注释AddHandler cgi-script .php,改为mod_php运行。
- 配置WAF规则:添加针对Content-Type异常请求的拦截规则(如ModSecurity规则ID 950001-950005)。
- 监控日志:检查Apache access_log中的模式:POST /index.php HTTP/1.1且Content-Type长度异常(>1024字节)。
- 备份与隔离:对关键数据即时离线备份,并将PHP服务器置于高隔离网络段。
莱文强调:“补丁是唯一彻底的解决方案。临时方案仅能争取3-5天时间,因为黑客很快会找到绕过方法。”
历史回顾:PHP漏洞的“黑天鹅”时刻
回顾PHP安全史,2012年的“PHP CGI参数注入漏洞”(CVE-2012-2311)曾影响类似范围,但当时只允许远程信息泄露而非代码执行。2019年的PHP-FPM漏洞(CVE-2019-11043)仅影响Nginx+PHP-FPM特定配置。
本次漏洞被专家评为“破纪录”级别:影响面达70%、利用无需认证、攻击复杂度低、PoC代码已在暗网论坛标价5-10万美元流通。据路透社引用FireEye报告,地下黑客论坛在漏洞公开前已出现“独家利用包”销售,这表明漏洞可能已被人恶意囤积。
FAQ段
Q1: 如果我的网站托管在共享主机上,我该怎么办?
A1: 立即联系主机提供商确认他们是否已为服务器安装PHP补丁。如果提供商尚未更新,要求他们限时修复,并考虑暂停CGI模式。同时,检查网站管理员后台是否有“服务器状态”显示PHP版本是否≥8.3.12。对于自行管理的VPS,立即执行上述“五步修复”。
Q2: 这个漏洞会影响我手机上的PHP应用吗?
A2: 不会直接影响手机客户端,但会通过影响后端服务器间接威胁你使用的任何在线服务(如银行、电商、社交应用)。只要这些服务的后台由PHP驱动且未打补丁,攻击者就能接管服务器,窃取你的账号密码或注入恶意代码。请留意你所使用服务是否发布了安全公告。
结尾与展望
目前,PHP官方、亚马逊、Cloudflare等已紧急部署补丁或虚拟补丁。但据CBS News援引安全机构Recorded Future数据,仅35%的全球Web服务器在漏洞公开后48小时内完成了修补。这场网络安全“大考”远未结束。未来两周将是攻击高峰,所有组织必须将PHP漏洞的修补视为最高优先级任务,否则或将面临数据泄露、服务瘫痪甚至被植入后门的严重后果。